
Sichere Zugänge, verwaltete Geräte
So vereinfachen Sie Identity- und Device-Management in hybriden Google-Workspace-Umgebungen.
Gemeinsam mit JumpCloud zeigen wir, wie Sie Zugänge über den gesamten Mitarbeiterzyklus automatisieren und Geräte in hybriden Arbeitsumgebungen zentral absichern.
Anhand konkreter Anwendungsfälle erfahren Sie, wie Sie Ein- und Austritte effizient verwalten, Zugriffsrechte steuern und unterschiedliche Geräte zentral im Blick behalten.
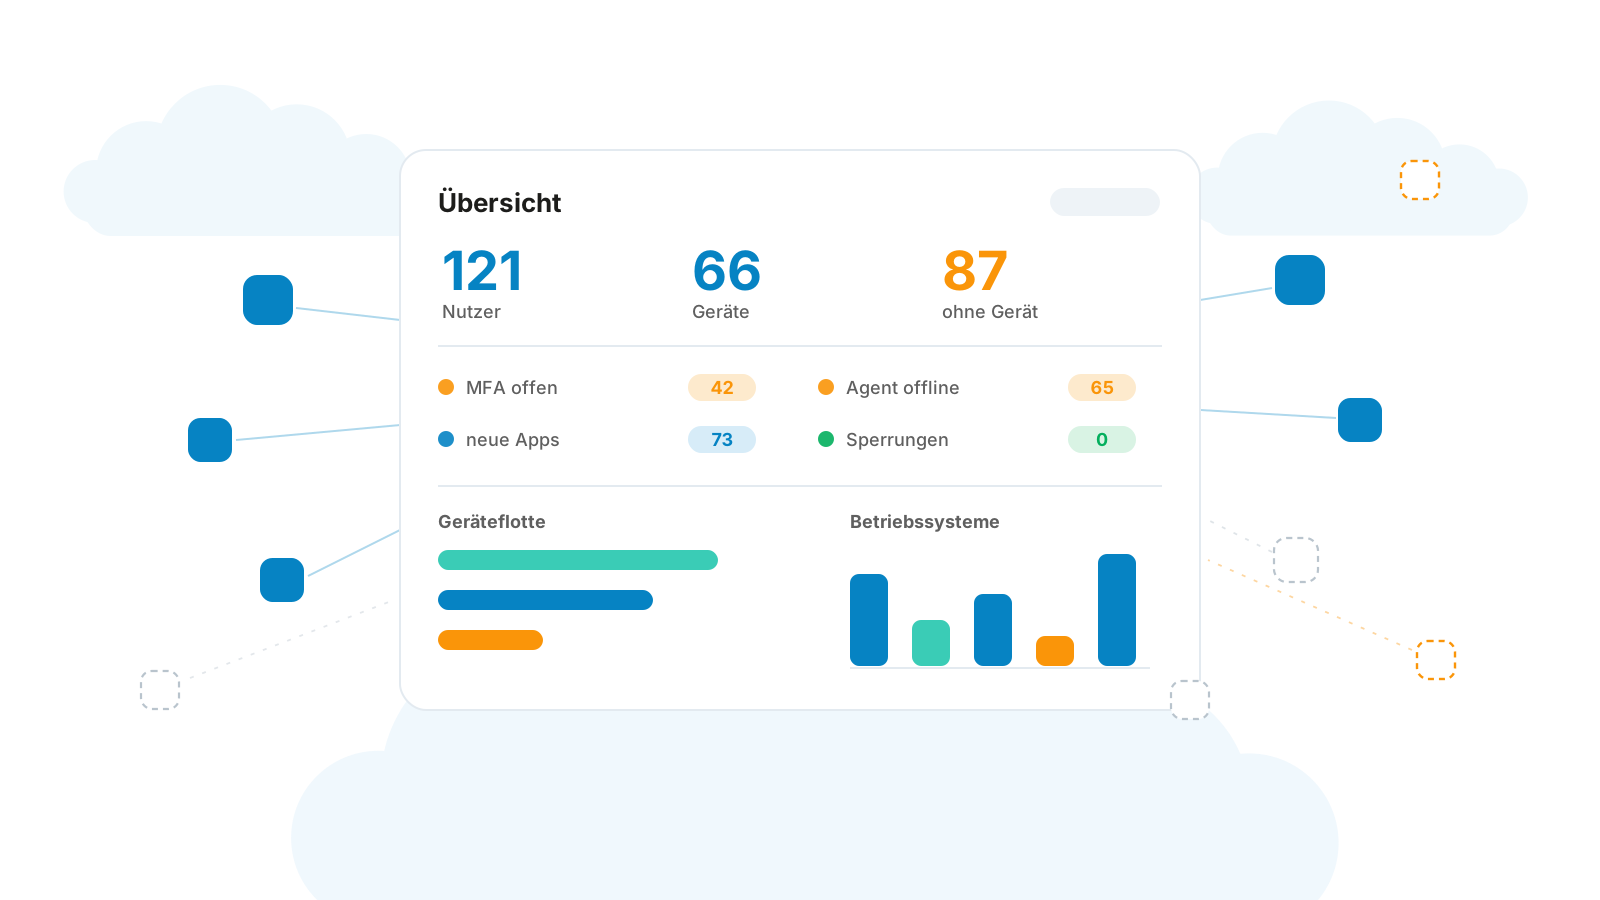


Drei Herausforderungen hybrider IT-Umgebungen
Verwaiste Zugänge
Beim Offboarding werden Zugänge zu Google Workspace und SaaS-Apps oft verzögert entzogen. Ehemalige Mitarbeitende behalten dadurch Zugriff auf sensible Firmendaten. Ein Risiko für die die Compliance.
Unverwaltete Endgeräte
Mitarbeitende greifen häufig über private oder unverwaltete Geräte auf Unternehmensdaten zu. Ohne zentrales MDM fehlt der IT die nötige Übersicht, um Sicherheitsrisiken frühzeitig zu erkennen.
Aufwand bei der Lizenzverwaltung
Manuelle IT-Einrichtungen binden wertvolle Admin-Kapazitäten. Gleichzeitig bleiben Lizenzen ausgeschiedener Mitarbeitender häufig unbemerkt aktiv und verursachen unnötige Kosten.


Warum Identity allein nicht reicht
Google Workspace sichert die Zusammenarbeit, stößt in heterogenen IT-Landschaften (Mac, Windows, Linux) aber an Grenzen: In den weit verbreiteten Business-Tarifen lässt sich der Gerätezustand nicht als strikte Zugriffsbedingung erzwingen, und die tiefgehende Mac-Verwaltung bleibt unvollständig.
In diesem Webinar zeigen wir, wie Sie Ihre Identitäts- und Gerätesicherheit nahtlos zusammenführen und eine nachvollziehbare Übersicht für Audits schaffen.

Das erfahren Sie an unserem Webinar
Nahtlose Lifecycle-Automatisierung
Wie Sie Onboarding, Rollenwechsel und Offboarding zentral steuern, sodass Berechtigungen präzise vergeben und bei Austritten automatisch entzogen werden.
Zero-Trust vom Nutzer bis zum Engerät
Wie sie den Zugriff auf Google Workspace dynamisch an den Sicherheits- und Verschlüsselungsstatus der Geräte knüpfen.
Compliance und transparente Kontrolle
Wie Sie eine transparatene Übersicht über alle Zugriffe, Lizenzen und Geräte aufbauen, um Audits mühelos zu bestehen.
Ihre Referenten

Für wen ist das Webinar optimal?
Ihr Stack: Sie nutzen Google Workspace als zentrales Cloud-Tool für Ihre Kommunikation und Daten.
Ihre Realität: Ihre Mitarbeitenden arbeiten hybrid (Homeoffice & Office) und nutzen eine Mischung aus Mac, Windows oder mobilen Endgeräten.
Ihr Ziel: Die Automatisierung von Onboarding, Offboarding und Zero-Trust-Gerätesicherheit, während die administrative Architektur schlank bleibt.
Jetzt direkt zum Webinar anmelden
Sie erhalten direkt nach der Anmeldung eine Bestätigung mit dem Anmeldelink für unser Webinar.