KI-Agenten im Unternehmen: Wer hat die Kontrolle?

Ein Mitarbeitender richtet einen KI-Agenten ein, der jeden Morgen Informationen aus verschiedenen Dateien zusammenträgt und einen Bericht erstellt. Was bisher eine Stunde gedauert hat, ist nun in wenigen Minuten erledigt. Der Agent arbeitet selbstständig, niemand muss die einzelnen Schritte ausführen.
Drei Monate später verlässt der Mitarbeitende das Unternehmen. Sein Benutzerkonto wird deaktiviert. Am nächsten Morgen bleibt der Bericht aus. Niemand weiss genau, wie der Agent eingerichtet wurde, welche Zugänge er verwendet oder wie er sich wieder starten lässt.
Solche Abhängigkeiten entstehen, wenn KI-Anwendungen direkt am Arbeitsplatz erstellt werden, ohne dass deren Verwaltung geklärt ist.
Für Unternehmen stellen sich deshalb zwei Fragen. Wie können Mitarbeitende KI sinnvoll einsetzen, ohne dass das Unternehmen die Kontrolle über Anwendungen, Daten und Abläufe verliert? Und wie verhindert man, dass Unbefugte über einen Agenten Kontrolle gewinnen?
Wissen Sie, welche KI-Anwendungen in Ihrem Unternehmen laufen?
Eine MIT-Studie von 2025 fand: Nur 40 % der Firmen haben ein offizielles KI-Abo gekauft, aber Mitarbeitende aus über 90 % der Firmen nutzen private KI-Tools für ihre Arbeit.
In der Schweiz sieht es ähnlich aus. Laut der AXA-KMU-Studie 2026 nutzen drei von vier Schweizer KMU KI im Arbeitsalltag. Gleichzeitig gaben in einer EY-Umfrage vom Mai 2026 29 % der Befragten an, KI über einen privaten Account nutzen zu dürfen.
Die Formen sind vielfältig. Ein Mitarbeitender erstellt einen eigenen GPT, um Dokumente schneller auszuwerten. Eine Kollegin nutzt einen KI-Dienst für Offerten. Im Verkauf verbindet jemand einen KI-Agenten mit dem CRM, damit Kundenanfragen automatisch erfasst und vorbereitet werden. Wenn man als Unternehmen davon nichts weiss, spricht man von «Schatten-KI», in Anlehnung an die Schatten-IT. Sie entsteht selten aus böser Absicht, sondern weil Mitarbeitende ein Problem lösen wollen, bevor es eine freigegebene Lösung gibt.
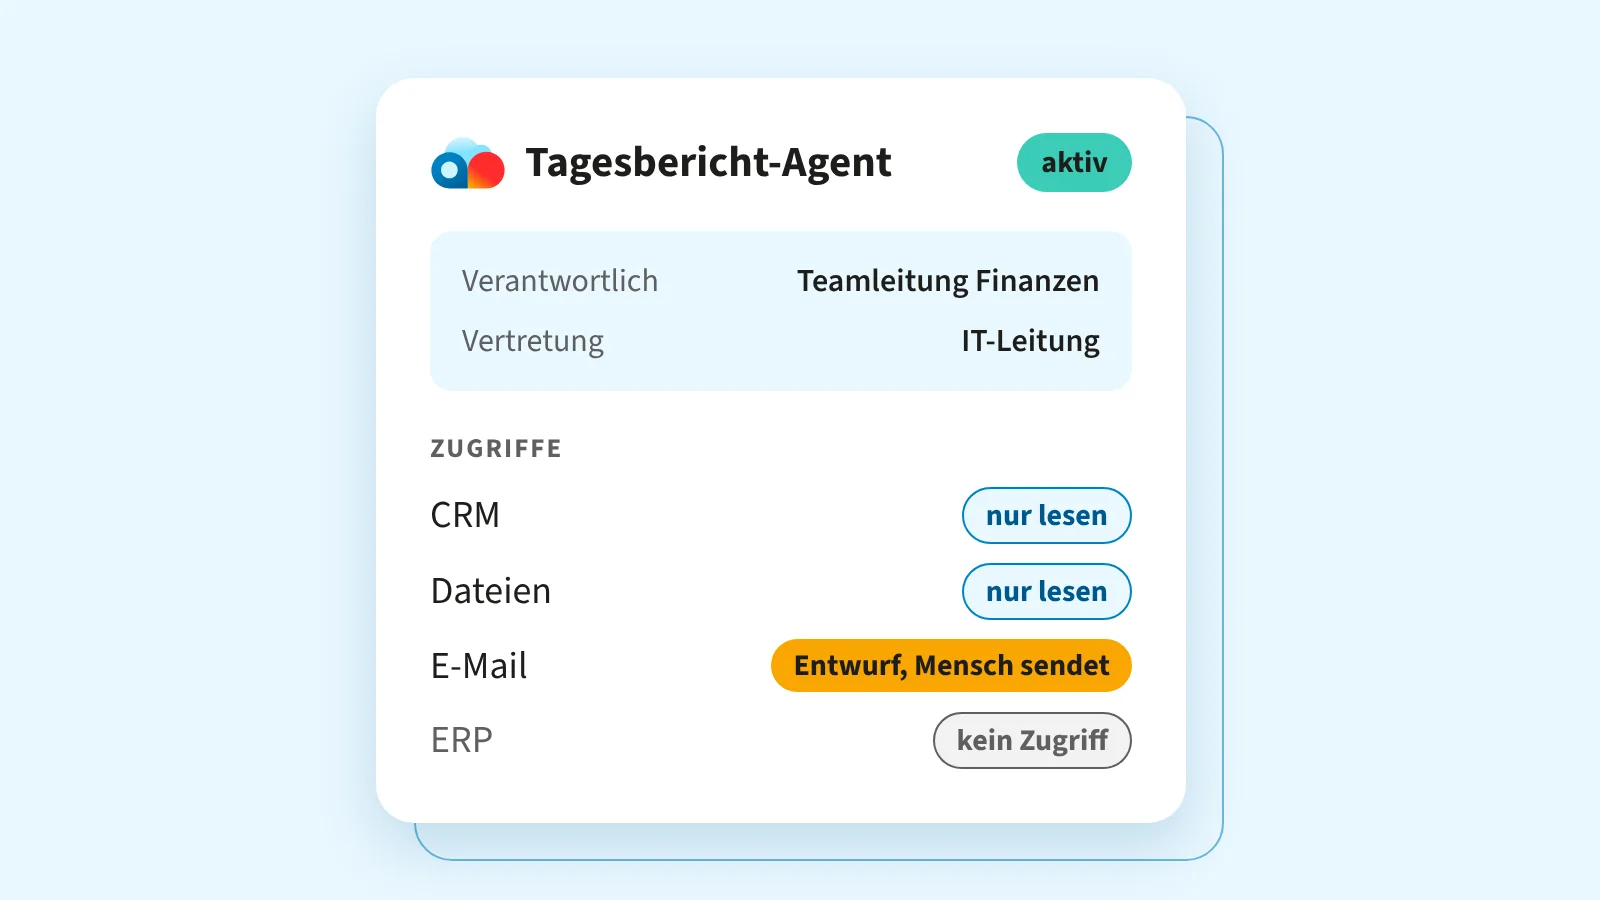
Gefährlich ist dabei nicht die Nutzung an sich, sondern die fehlende Übersicht. Denn die drei Beispiele unterscheiden sich vor allem darin, wie viel sie selbstständig tun dürfen. Der GPT, der Dokumente auswertet, liefert auf Anfrage ein Ergebnis und braucht kaum Rechte. Der Agent im Verkauf greift dagegen selbstständig auf ein Geschäftssystem zu. Mit Lesezugriff auf das CRM kann er Kundendaten auswerten. Mit Schreibrechten verändert er Datensätze, und darf er E-Mails versenden, kommuniziert er direkt mit Kunden.
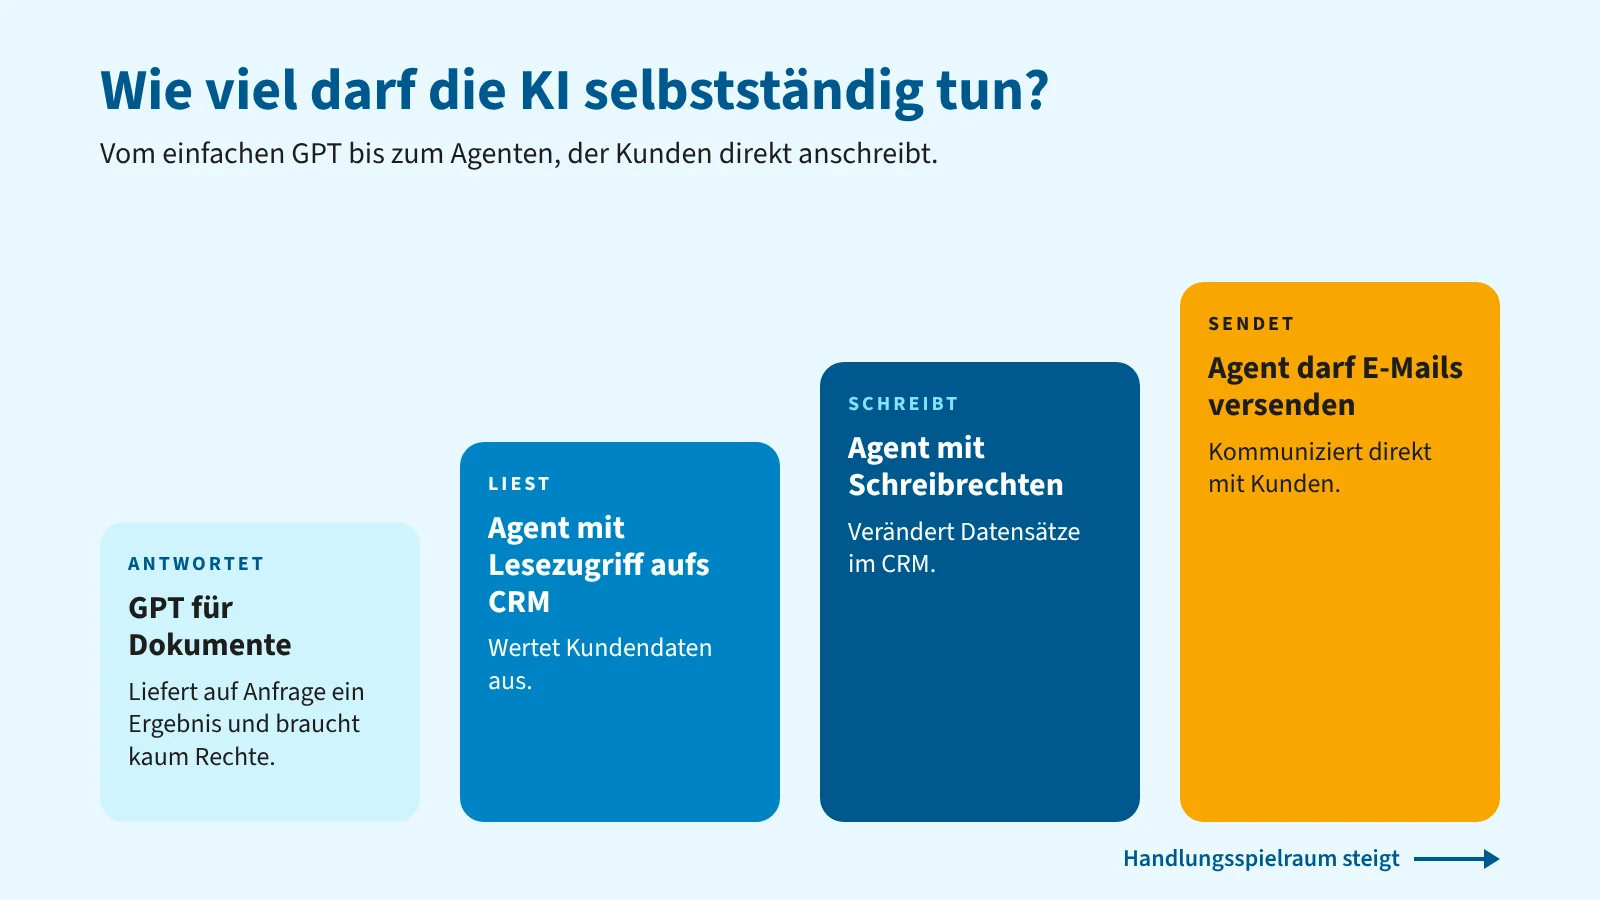
Die Sicherheitsorganisation OWASP nennt dieses Risiko «Excessive Agency», also zu viel Handlungsspielraum. Gemeint sind zu viele Funktionen, zu breite Berechtigungen und folgenreiche Aktionen ohne Prüfung durch einen Menschen. In der OWASP-Liste von 2026 ist das Risiko vom sechsten auf den dritten Platz gestiegen.
Unternehmen sollten deshalb zumindest bei geschäftlich genutzten Anwendungen wissen:
- Welche KI-Dienste und Agenten werden eingesetzt?
- Auf welche Daten und Systeme können sie zugreifen?
- Dürfen Informationen nur gelesen oder auch verändert und versendet werden?
- Wer ist für ihren Betrieb verantwortlich, und wer vertritt diese Person?
- Über welche Konten und Abonnemente laufen sie?
Diese Fragen sind fast deckungsgleich mit den sechs Schritten, die Gartner im April 2026 empfohlen hat. Laut Gartner glauben erst 13 % der Organisationen, dass sie für KI-Agenten die richtigen Regeln haben. Dafür braucht nicht jede neue Idee einen aufwendigen Bewilligungsprozess, aber eine klare Grenze zwischen dem Ausprobieren und dem Einsatz in einem wichtigen Geschäftsablauf.
Wenn Mitarbeitende gehen, dürfen wichtige KI-Agenten nicht mitgehen
Beim Austritt werden normalerweise Benutzerkonten deaktiviert und Zugriffsrechte entzogen. Bei selbst eingerichteten Agenten kann genau das eine Automatisierung lahmlegen. Vielleicht nutzt der Agent das persönliche Konto für E-Mails, Kalender oder Dateien, oder die Verbindung zum ERP läuft über die Zugangsdaten dieser Person.
Das ist kein Gedankenspiel. Microsoft hat für Power Automate einen eigenen Support-Artikel zu «verwaisten» Automatisierungen: Verlässt der Besitzer das Unternehmen, können Abläufe ausfallen, deren Verbindungen an sein Konto gebunden sind. Laut Praktikern geschieht das oft erst Wochen später, wenn das Konto endgültig gelöscht wird.
Für geschäftlich wichtige Automatisierungen sollten Zuständigkeiten und Zugänge deshalb von Anfang an geregelt sein. Wo es technisch sinnvoll ist, eignen sich zentral verwaltete Konten. Sie hängen nicht am persönlichen Zugang eines Mitarbeitenden und erhalten nur die Berechtigungen, die für die Aufgabe nötig sind.
Die grossen Anbieter bauen dafür inzwischen eigene Funktionen. Bei Microsoft erhält ein Agent über Agent 365 eine eigene Identität, die getrennt von Benutzerkonten verwaltet wird; wird die Verantwortung übertragen, bleibt eine Person für den Agenten zuständig. Bei Google Gemini Enterprise lassen sich Agenten seit Juni 2026 teilen. Nicht jeder KI-Dienst bietet solche Funktionen.
Wichtig ist, dass die Übergabe tatsächlich funktioniert. Dazu gehören die Anweisungen, Datenquellen, Schnittstellen und Zeitpläne des Agenten. Am besten testet man die Übergabe, bevor jemand geht.
Wer kann Ihrem Agenten Befehle geben?
Bisher ging es darum, wem ein Agent gehört. Mindestens so wichtig ist, wer ihm Anweisungen unterschieben kann. KI-Modelle unterscheiden nicht zuverlässig zwischen Ihren Anweisungen und solchen, die in einer E-Mail, einem Dokument oder einer Webseite versteckt sind. Man spricht von «Prompt Injection».
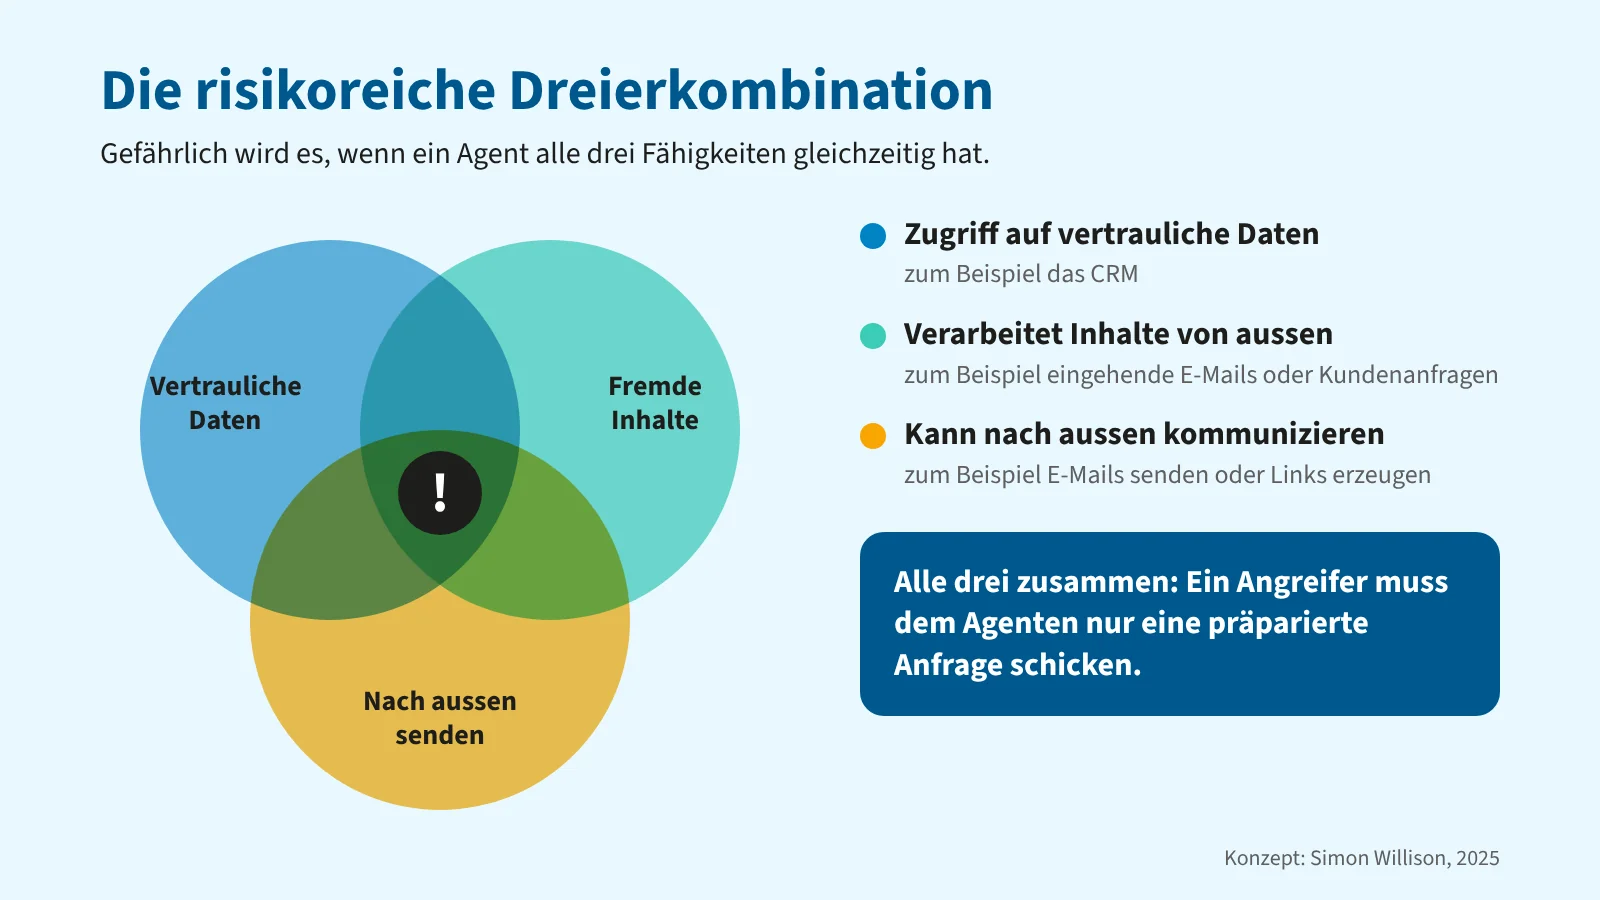
Gefährlich wird es, wenn drei Dinge zusammenkommen. Der Sicherheitsforscher Simon Willison nennt sie die «tödliche Dreierkombination»:
- Der Agent hat Zugriff auf vertrauliche Daten, etwa das CRM.
- Er verarbeitet Inhalte von aussen, etwa eingehende E-Mails oder Kundenanfragen.
- Er kann nach aussen kommunizieren, etwa E-Mails senden oder Links erzeugen.
Ein Agent, der Kundenanfragen liest, mit CRM-Daten ergänzt und Antworten verschickt, erfüllt alle drei Bedingungen. Ein Angreifer müsste ihm nur eine präparierte Anfrage schicken. Willison schrieb 2025, dass es noch keinen hundertprozentig zuverlässigen Schutz dagegen gibt.
Was hilft, beschreibt Google in seinem Sicherheitsrahmen für KI-Agenten selbst: Jeder Agent braucht klar benannte menschliche Verantwortliche, eng begrenzte Befugnisse und nachvollziehbare Handlungen. Für ein KMU heisst das praktisch:
- Wenn es sich vermeiden lässt, bekommt kein Agent alle drei Fähigkeiten gleichzeitig.
- Wer fremde Inhalte verarbeitet, schlägt vor statt auszuführen: Der Agent entwirft die Antwort, ein Mensch versendet sie.
- Aktionen von Agenten werden protokolliert, damit sich später nachvollziehen lässt, was passiert ist.
Was sagen die Anbieter?
Bei der Auswahl eines KI-Dienstes lohnt sich ein Blick in die Verträge. Google bestätigt im Workspace Privacy Hub, Inhalte und Prompts würden ohne Erlaubnis nicht für KI-Training ausserhalb der eigenen Domain verwendet. Für Google Cloud steht eine entsprechende Trainingsbeschränkung in den Vertragsbedingungen. Vergleichbare Zusagen sollten Sie bei jedem Anbieter schriftlich prüfen.
Wichtig ist auch der Speicherort, denn «zentral» heisst nicht «in der Schweiz». Gemini Enterprise bietet Datenresidenz für die EU und für die Schweiz. Fragen Sie bei jedem Anbieter nach, wo Daten gespeichert und wo sie verarbeitet werden.
Für Unternehmen, die dem Berufsgeheimnis unterstehen, etwa Anwaltskanzleien, Arztpraxen oder Revisionsstellen, ist der Umgang mit vertraulichen Daten besonders wichtig. Auch sie können KI einsetzen, sofern die nötigen Schutzmassnahmen getroffen werden. Dabei sind drei Punkte entscheidend.
Keine Einsicht durch Mitarbeitende von Google und kein KI-Training. Bei Google Workspace mit Gemini werden eingegebene Inhalte und KI-Antworten gemäss den Vertragsbedingungen nicht von Menschen bei Google überprüft oder ohne Zustimmung für das Training von KI-Modellen verwendet.
Die Speicherung zur Missbrauchserkennung lässt sich ausschliessen. Wer Gemini-Modelle direkt über Google Cloud nutzt, beispielsweise für eigene KI-Agenten, muss einen weiteren Punkt beachten: Google kann Anfragen speichern, um einen möglichen Missbrauch seiner Dienste zu erkennen. Unternehmen mit einem Google Cloud Master Agreement oder einem Rechnungskonto sind gemäss den entsprechenden Bedingungen davon ausgenommen. Andere können eine Ausnahme beantragen. Mit zusätzlichen Einstellungen lässt sich unter bestimmten Voraussetzungen verhindern, dass Google die Anfragen und Antworten speichert. Das wird als «Zero Data Retention» bezeichnet.
Cloud-Anbieter können als Hilfspersonen gelten. Nach herrschender Rechtsauffassung können IT- und Cloud-Anbieter als Hilfspersonen im Sinne von Art. 321 StGB beigezogen werden, wenn die rechtlichen Voraussetzungen erfüllt sind und sie zur Verschwiegenheit verpflichtet werden. Für Anwaltskanzleien erklärt die Wegleitung des Schweizerischen Anwaltsverbands zu IT-Outsourcing und Cloud-Computing, worauf dabei zu achten ist.
Im August 2026 hat Google ausserdem mit Gemini Enterprise for Legal eine Lösung speziell für Anwaltskanzleien vorgestellt. Sie bietet unter anderem die Möglichkeit, eigene Verschlüsselungsschlüssel zu verwenden und Daten getrennt zu verwalten.
Eine solche Lösung allein garantiert allerdings noch nicht, dass alle rechtlichen Anforderungen erfüllt sind. Entscheidend ist, dass die Verträge, die technischen Einstellungen und die Dokumentation aufeinander abgestimmt sind. Genau dabei unterstützen wir Unternehmen.
Vor dem Einsatz mit sensiblen Daten sollte deshalb geklärt sein, welche Informationen verarbeitet werden, wo das geschieht, welche vertraglichen Schutzmassnahmen gelten und wer Zugriff erhält.
Wer kontrolliert die Kosten?
Einzelne KI-Abonnemente fallen im Budget oft kaum ins Gewicht. Nutzen verschiedene Abteilungen eigene Dienste, bezahlen mehrere Mitarbeitende für ähnliche Tools und werden zusätzlich KI-Agenten eingesetzt, geht der Überblick verloren.
Hinzu kommt, dass nicht alle Kosten im Voraus feststehen. Neben den monatlichen Lizenzgebühren gibt es nutzungsabhängige Kosten. Ruft beispielsweise ein KI-Agent über eine Schnittstelle ein Sprachmodell auf, wird jede Verarbeitung einzeln verrechnet. Ob ein Agent einmal täglich zehn Dokumente auswertet oder rund um die Uhr grosse Datenmengen verarbeitet, macht finanziell einen erheblichen Unterschied.
Teuer können auch fehlerhafte Automatisierungen werden. Ist ein Agent falsch konfiguriert und wiederholt dieselbe Anfrage immer wieder, laufen die Kosten weiter, ohne dass ein brauchbares Ergebnis entsteht. OWASP stuft einen solchen unkontrollierten Ressourcenverbrauch als eigenes Sicherheitsrisiko ein.
Eine zentrale Plattform wie Gemini Enterprise hilft, die Ausgaben im Griff zu behalten. Die Kosten für die Anwendung und für selbst entwickelte Agenten lassen sich in einer gemeinsamen Übersicht verfolgen. Wer nicht selbst die Zahlen durchgehen möchte, kann sich die Ausgaben von einem KI-Assistenten in verständlicher Sprache zusammenfassen lassen.
Auch die Nutzung lässt sich steuern. Die täglichen Kontingente gelten gemeinsam für alle Nutzenden. Administratoren können festlegen, ob diese überschritten werden dürfen, und direkt in der Konsole Ausgabenlimits setzen. Ist ein Limit erreicht, wird die Nutzung eingeschränkt. Zusätzlich lassen sich Budgets definieren und Warnmeldungen einrichten. Seit August 2026 bietet Google ausserdem eine rein verbrauchsabhängige Abrechnung an. Unternehmen bezahlen damit nur für die tatsächliche Nutzung und müssen keine ungenutzten Lizenzen finanzieren.
Interessant ist auch, dass Unternehmen über die Agent-Plattform von Gemini Enterprise auf verschiedene KI-Modelle zugreifen können. Dazu gehört Claude von Anthropic, das Google als verwalteten Dienst bereitstellt. Unternehmen benötigen dafür keine eigene Infrastruktur und bezahlen nach Verbrauch. Im Oktober 2026 hat Google zudem die Integration aktueller OpenAI-Modelle angekündigt.
Damit müssen Unternehmen nicht für jedes Modell separate Konten, Verträge und Abonnemente verwalten. Stattdessen können sie verschiedene Modelle über eine gemeinsame Plattform nutzen, mit einheitlichen Zugriffsregeln, Kostenübersichten und Limits. Je nach Aufgabe lässt sich das Modell wählen, das fachlich und preislich am besten passt. Gleichzeitig sinkt der Anreiz für Mitarbeitende, auf private KI-Konten auszuweichen, weil ein bestimmtes Modell im Unternehmen nicht verfügbar ist.
Wie wir Sie unterstützen
Wir prüfen gemeinsam mit Ihnen, welche KI-Anwendungen bereits im Einsatz sind, wo technische und organisatorische Abhängigkeiten bestehen und wie sich die Verwaltung sinnvoll regeln lässt.
Quellen
- MIT NANDA: The GenAI Divide, 2025,
- AXA KMU-Arbeitsmarktstudie 2026
- AXA KMU-Studie 2025
- EY-Umfrage Mai 2026
- OWASP Top 10 for LLM Applications 2026,
- Gartner: Six Steps to Manage AI Agent Sprawl, April 2026
- Microsoft Learn: Verwaiste Flows verwalten
- Nordflux: Verwaiste Power-Automate-Flows
- Microsoft Learn: Governance für Agent-Identitäten
- IC Consult: Agent 365 und Entra Agent ID
- Simon Willison: The lethal trifecta for AI agents, Juni 2025
- Google: Approach for Secure AI Agents, 2025
- Google Workspace: Generative AI Privacy Hub
- Google Cloud: Generative AI, Privacy and Google Cloud
- Google Cloud: Gemini Enterprise Standorte
- UC Today: Gemini Enterprise for Legal
- SecurityBrief: Gemini Enterprise for Legal in Preview